Trezor 證實三個 Safe 5 錢包遭植入竊密晶片 東南亞經銷商售出裝置受影響
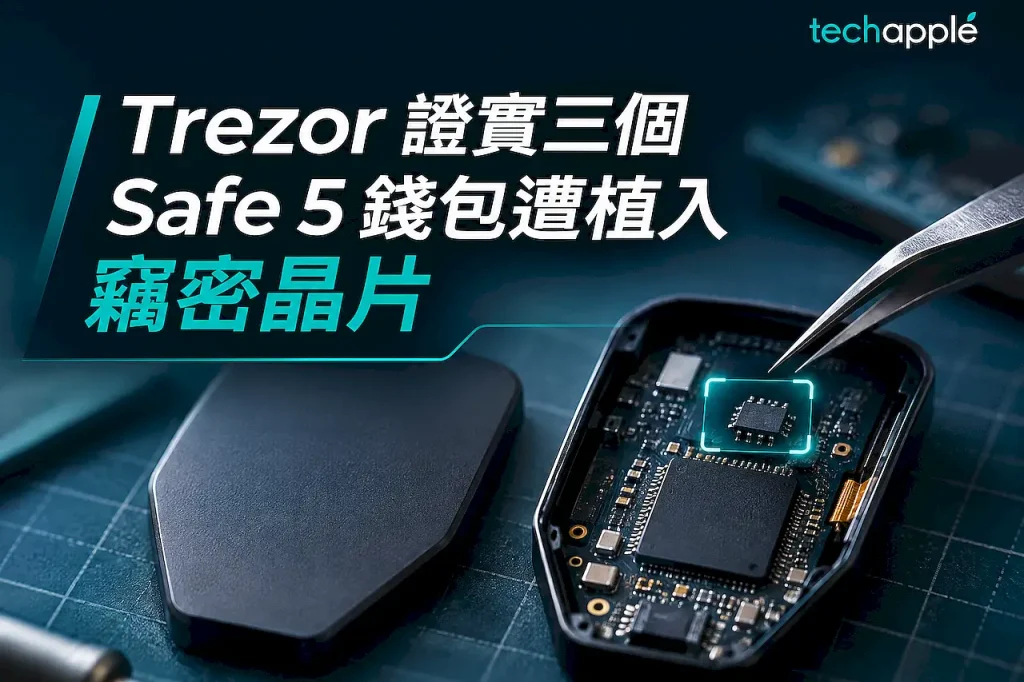
實體加密貨幣錢包品牌 Trezor 證實,三個經東南亞經銷商 CryptoBilis 售出的 Trezor Safe 5 遭人植入惡意硬件,專門竊取錢包的恢復助記詞(recovery phrase)。Trezor 實驗室已解剖實物並分析植入韌體,11 月 11 日發布的韌體 2.13.1 可令現有一批植入完全失效。不過官方提醒,韌體無法保護更新之前已被擷取的助記詞,曾在該經銷商購入裝置的用戶,應將資產轉移到以全新助記詞建立的新錢包。
- 三個證實藏有植入的 Safe 5,全部於 2026 年 8 月 20 日至 9 月 23 日期間經 CryptoBilis 售出。
- 植入物為加裝於主機板與螢幕之間的電路板,只讀取螢幕內容,不會改動原廠韌體與安全晶片。
- 韌體 2.13.1 已於 11 月 11 日發布,可阻截現有植入擷取任何資料。
- 暫時無客戶報稱損失資金;其他經銷商與其他型號均未發現竄改。
植入晶片如何偷走助記詞
此案屬於典型的供應鏈攻擊(supply chain attack)。黑客沒有攻破 Trezor 原廠的保安系統,而是轉而從分銷環節入手,將原裝產品加工改造。打個比喻,就像送貨司機在運送門鎖途中拆開包裝,加裝一枚微型竊聽器:門鎖本身照常運作,但每次開啟保險箱的過程已被錄音。
根據 Trezor 官方調查報告,植入物為一塊額外電路板,安裝於 Safe 5 主機板與螢幕之間。它只負責監看:複製螢幕顯示的所有內容,包括用戶在機身輸入的文字,但完全不會改動裝置本身的韌體與 Secure Element 安全晶片,因此裝置外觀與操作均無異常。每當恢復助記詞在螢幕出現,無論是建立新錢包備份時裝置顯示的詞組,還是用戶將現有錢包恢復到裝置時逐字輸入的詞組,植入物都會辨認並儲存;螢幕上出現的密碼短語(passphrase)同樣會被記錄。植入物其後將竊取的資料加密,經流動網絡傳送至攻擊者控制的伺服器;無法連線時則保存資料並反覆重試,直至傳送成功。
Trezor 指出,此手法與早前在 Ledger 錢包發現的植入如出一轍,只是針對 Safe 5 的顯示屏改裝,兩宗案件涉及同一經銷商 CryptoBilis。
受影響範圍目前有限
官方調查結果顯示:三個證實藏有植入的 Safe 5 全部經 CryptoBilis 購入,途徑包括 Tokopedia 與 Shopee 平台店鋪及直接購買;其中一部為 10 月首次舉報的裝置,已由實驗室解剖,另外兩部憑機主提交的內部相片確認。10 月警告發出後,48 名 CryptoBilis 客戶主動聯絡 Trezor,相關裝置正在實驗室檢驗或憑相片核查。區內其他授權經銷商的裝置經檢查後,均無發現竄改痕跡;其他 Trezor 型號亦無發現植入。官方強調,暫時無任何客戶報稱損失資金。
用戶應該怎樣做
如何判斷裝置是否受影響:核對購買渠道與日期。2026 年 3 月或之後經 CryptoBilis 購入的 Trezor 屬最高風險群組,官方為該批用戶提供換新機安排,個別型號可能以轉購其他型號並退還差價、寄往其他地區地址或退款等方式處理。無法確認裝置來源的用戶,應保留裝置、暫勿設定或使用,並聯絡 Trezor 支援查詢。
即時應對:第一,將韌體更新至 2.13.1 或之後版本,現有植入在運行新韌體的裝置上已無法擷取任何資料;第二,若助記詞曾經在可疑裝置的螢幕出現,應視為已經外洩,盡快將資產轉移到以全新助記詞建立的新錢包;第三,提防假冒官方的詐騙,Trezor 強調官方永遠不會要求用戶提供助記詞,換機與退款安排只應經官方支援渠道處理。
助記詞外洩的後果:助記詞等於整個錢包的備用鑰匙,一旦外洩,攻擊者可以在任何裝置重建錢包並轉移全部資產,即使裝置仍在用戶手中亦無法阻止。
官方大幅收緊經銷商網絡
Trezor 表示,已將全球經銷商網絡裁減約八成,獲留低的合作夥伴須遵守嚴格得多的採購、倉存與接觸權限規定。公司正與安全組織 Security Alliance 的緊急應變服務 SEAL 911 合作,並會持續公布調查進展;首位舉報植入的客戶將獲得獎勵。
此案再次提醒:實體錢包的安全性不只取決於原廠技術,購買渠道才是第一道關口。繼 Ledger 之後,Trezor 亦證實裝置遭同一手法波及,經非授權渠道購入的裝置,難以單憑外觀與包裝判斷是否可靠。
資料來源:Trezor 官方網誌